Perbedaan Gateway API Database dengan API Database Konvensional
Dalam pengembangan aplikasi modern, API atau Application Programming Interface menjadi salah satu komponen penting yang memungkinkan aplikasi berkomunikasi dengan layanan dan sumber data. Salah satu sumber data yang paling umum digunakan adalah database. Namun, cara sebuah aplikasi mengakses database dapat dirancang dengan berbagai pendekatan. Dua pendekatan yang sering dibandingkan adalah API Database Konvensional dan Gateway API Database.
Keduanya sama-sama menggunakan API sebagai jalur komunikasi, tetapi memiliki perbedaan pada posisi, fungsi, dan lapisan pengendalian akses. API Database konvensional umumnya menyediakan endpoint yang secara langsung merepresentasikan operasi terhadap database. Sementara itu, Gateway API Database menambahkan lapisan gateway sebagai pintu masuk yang mengatur dan menyaring permintaan sebelum mencapai layanan yang mengakses database.
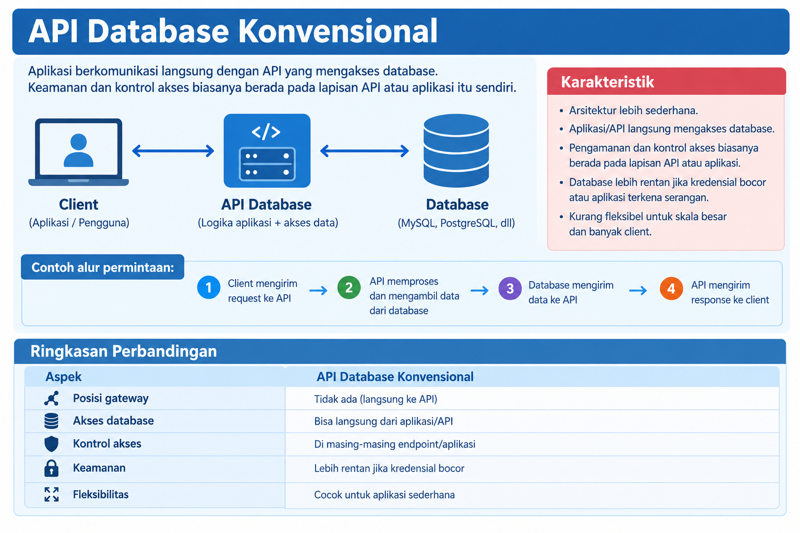
Secara sederhana, arsitektur API Database Konvensional dapat digambarkan sebagai:
Client → API Database → Database
Sedangkan pada Gateway API Database, arsitekturnya dapat dibuat menjadi:
Client → Gateway API → Database API/Service → Database
Perbedaan pertama terletak pada fungsi gateway. Pada API Database konvensional, API terutama bertugas menerima request, menjalankan logika aplikasi, mengambil atau mengubah data, kemudian mengirimkan response kepada client. Pengamanan memang dapat diterapkan pada API tersebut, tetapi fungsi akses data dan pengamanan sering berada dalam lapisan layanan yang sama.
Gateway API Database memisahkan fungsi tersebut. Gateway menjadi lapisan awal yang bertanggung jawab terhadap pemeriksaan permintaan. Sebelum request diteruskan ke layanan database, gateway dapat memeriksa identitas pengguna, token, API key, alamat IP, metode HTTP, endpoint, serta berbagai aturan keamanan lainnya.
Perbedaan kedua adalah pengendalian akses. Dalam API Database konvensional, aturan akses biasanya diterapkan pada masing-masing endpoint. Misalnya, endpoint /users dapat menentukan apakah pengguna boleh melihat data pengguna. Pada Gateway API, aturan akses dapat diterapkan secara terpusat. Gateway dapat menentukan bahwa hanya aplikasi tertentu yang boleh mengakses endpoint tertentu, sementara layanan di belakangnya tetap memiliki aturan otorisasi tambahan.
Perbedaan ketiga adalah perlindungan database dari akses langsung. Dalam desain konvensional yang kurang ketat, server API dan database terkadang berada pada jaringan yang sama dan konfigurasi database dapat menjadi bagian yang cukup dekat dengan lapisan aplikasi. Gateway memungkinkan database ditempatkan lebih jauh di belakang jaringan internal. Client hanya mengetahui alamat gateway, sedangkan database dapat disembunyikan dari jaringan publik.
Perbedaan berikutnya adalah rate limiting dan pengendalian trafik. API Database konvensional dapat memiliki rate limiting, tetapi implementasinya mungkin harus dilakukan pada aplikasi API itu sendiri. Pada Gateway API, pembatasan trafik dapat dilakukan sebelum request mencapai server aplikasi dan database. Misalnya, satu API key dapat dibatasi jumlah request per menit. Hal ini membantu mencegah penyalahgunaan serta mengurangi beban yang tidak diperlukan.
Gateway juga memberikan keuntungan dalam monitoring dan logging. Karena seluruh request melewati satu titik masuk, gateway dapat mencatat berbagai aktivitas seperti waktu akses, endpoint, identitas client, status response, dan jumlah request. Data tersebut dapat digunakan untuk audit maupun mendeteksi pola akses yang tidak normal.
Namun, Gateway API Database bukan berarti API Database konvensional sudah tidak diperlukan. Justru keduanya dapat digunakan bersama. Gateway tidak seharusnya mengambil alih seluruh logika bisnis atau langsung menjalankan query database. Dalam desain yang baik, gateway berfungsi sebagai pintu masuk dan pengendali trafik, sedangkan Database API atau service bertanggung jawab terhadap logika bisnis dan komunikasi dengan database.
Dari sisi fleksibilitas, Gateway API juga lebih cocok untuk sistem yang berkembang menjadi microservices. Satu gateway dapat menjadi pintu masuk menuju berbagai layanan, misalnya User Service, Product Service, Transaction Service, dan Reporting Service. Client tidak perlu mengetahui lokasi setiap database atau service. Semua komunikasi dapat dilakukan melalui gateway.
Meskipun demikian, penggunaan gateway menambah komponen dalam arsitektur. Artinya, sistem harus mengelola konfigurasi gateway, keamanan, ketersediaan layanan, monitoring, dan kemungkinan bottleneck. Untuk aplikasi kecil, API Database konvensional yang dirancang dengan keamanan yang baik mungkin sudah cukup.
Kesimpulannya, perbedaan utama bukan sekadar adanya satu komponen tambahan, tetapi pemisahan tanggung jawab. API Database konvensional berfokus pada penyediaan akses data melalui endpoint API, sedangkan Gateway API Database menambahkan lapisan pengendalian di depan layanan tersebut. Gateway dapat menangani autentikasi, otorisasi awal, rate limiting, filtering, logging, routing, dan kebijakan keamanan lainnya.
Dengan pendekatan tersebut, database dapat ditempatkan sebagai sumber data yang berada di belakang beberapa lapisan perlindungan. Bagi sistem yang memiliki banyak client, banyak layanan, atau kebutuhan keamanan yang lebih tinggi, Gateway API Database dapat memberikan struktur arsitektur yang lebih terkontrol dan mudah dikembangkan.
Referensi:
- OWASP Foundation. OWASP API Security Top 10. OWASP.
- NIST. Security and Privacy Controls for Information Systems and Organizations (SP 800-53). National Institute of Standards and Technology.
Tulisan Yang Sama
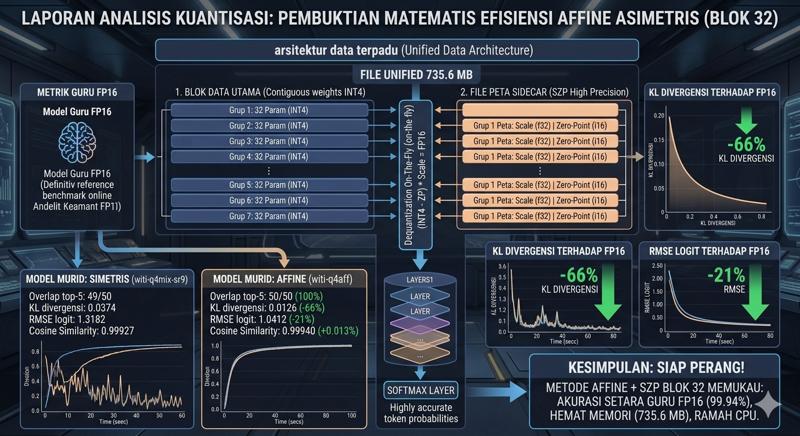
Laporan Analisis Kuantisasi: Pembuktian Matematis Efisiensi Metode Affine Asimetris Berbasis Blok 32
01 10 2026
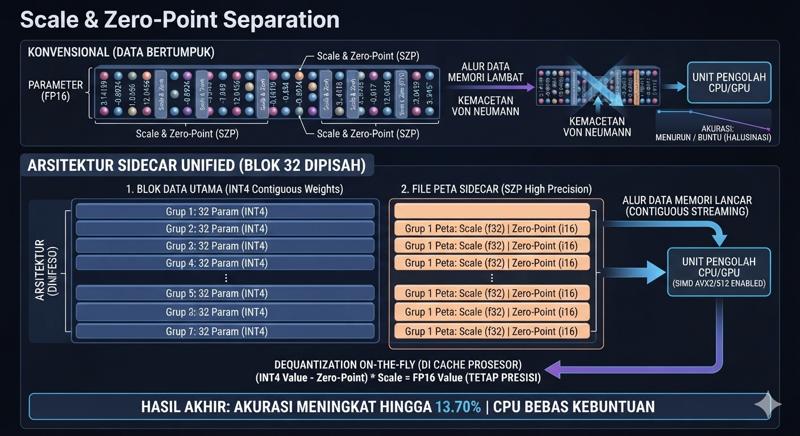
Memecah Scale Dan Zero Point Pada Proses Quantisasi Model AI LLM
01 10 2026
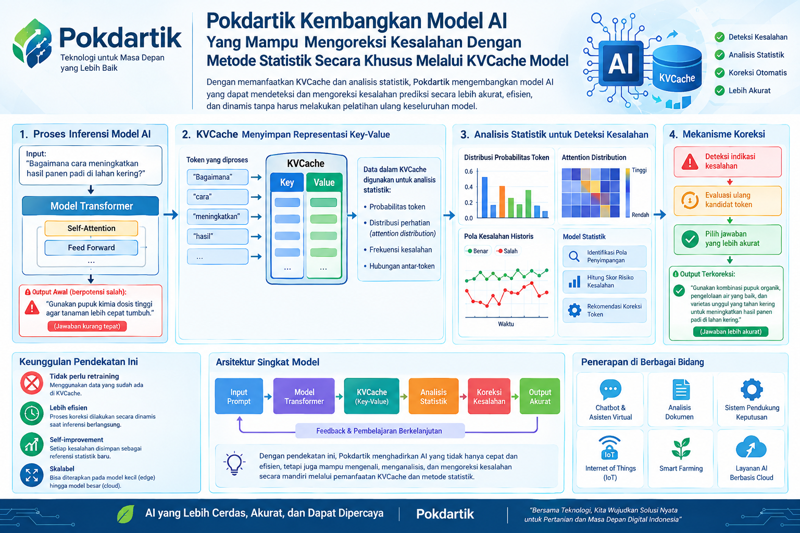
Perbaikan Respon Q4 Kosa Kata Bahasa Indonesia Dengan Metode Statistik Secara Khusus yang Dikembangkan oleh Pokdartik
20 09 2026