Reverse Engineering Hacking Hardware: Membuat Gateway LoRaWAN IoT
Perkembangan Internet of Things (IoT) telah mendorong kebutuhan akan teknologi komunikasi yang mampu menjangkau area luas dengan konsumsi daya rendah. Salah satu teknologi yang paling populer dalam kategori ini adalah LoRaWAN (Long Range Wide Area Network). Teknologi ini memungkinkan perangkat sensor mengirimkan data hingga puluhan kilometer dengan penggunaan energi yang sangat efisien. Di balik implementasi jaringan LoRaWAN, terdapat komponen penting yang disebut gateway. Gateway berfungsi sebagai jembatan antara node LoRa dan server jaringan yang terhubung ke internet.
Dalam dunia keamanan siber dan rekayasa perangkat keras, reverse engineering menjadi metode yang sering digunakan untuk memahami cara kerja suatu perangkat. Reverse engineering hardware bukan selalu bertujuan merusak atau mengeksploitasi sistem, tetapi juga dapat digunakan untuk pembelajaran, pengembangan produk, audit keamanan, hingga pembuatan perangkat alternatif yang lebih ekonomis. Salah satu proyek menarik adalah melakukan reverse engineering terhadap gateway LoRaWAN komersial untuk memahami arsitektur perangkat dan membangun gateway sendiri.
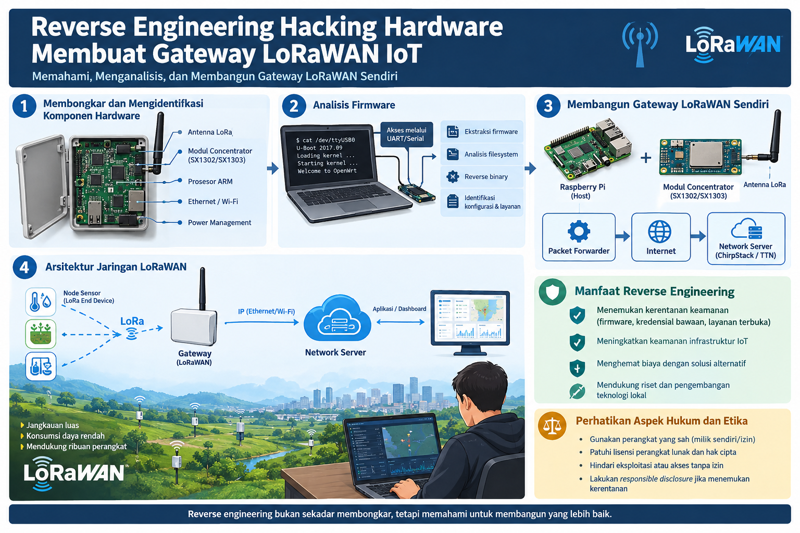
Proses reverse engineering dimulai dengan identifikasi komponen perangkat keras. Pada umumnya, gateway LoRaWAN terdiri dari prosesor utama berbasis ARM, modul concentrator LoRa seperti Semtech SX1301, SX1302, atau SX1303, modul jaringan Ethernet atau Wi-Fi, serta sistem operasi berbasis Linux. Dengan membuka casing perangkat dan memeriksa papan sirkuit (PCB), seorang peneliti dapat mengidentifikasi chipset yang digunakan, jalur komunikasi SPI, UART, maupun GPIO yang menghubungkan berbagai komponen.
Langkah berikutnya adalah menganalisis firmware perangkat. Banyak gateway LoRaWAN menggunakan distribusi Linux embedded seperti OpenWrt atau Yocto. Melalui antarmuka serial UART, peneliti dapat memperoleh akses ke bootloader dan sistem operasi. Dari sini, firmware dapat diekstraksi untuk dianalisis lebih lanjut. Teknik seperti firmware unpacking, filesystem extraction, dan binary analysis digunakan untuk memahami konfigurasi jaringan, mekanisme autentikasi, serta layanan yang berjalan pada perangkat.
Setelah memahami struktur perangkat, pembangunan gateway alternatif dapat dilakukan menggunakan perangkat keras yang lebih mudah diperoleh. Salah satu konfigurasi populer adalah menggunakan Raspberry Pi yang dipadukan dengan modul concentrator berbasis SX1302 atau SX1303. Raspberry Pi berfungsi sebagai host yang menjalankan packet forwarder, sedangkan modul concentrator bertugas menerima dan mengirim paket LoRa dari berbagai node sensor.
Tahapan instalasi dimulai dengan pemasangan sistem operasi Linux pada Raspberry Pi. Selanjutnya driver concentrator dan software packet forwarder dipasang sesuai dokumentasi chipset Semtech. Packet forwarder berfungsi meneruskan data yang diterima gateway menuju Network Server seperti ChirpStack atau The Things Stack menggunakan koneksi internet. Dengan konfigurasi yang tepat, gateway buatan sendiri mampu melayani ratusan perangkat IoT secara bersamaan.
Dari perspektif keamanan, reverse engineering gateway LoRaWAN memberikan banyak manfaat. Peneliti dapat mengidentifikasi kerentanan firmware, kredensial bawaan yang tidak aman, layanan jaringan yang terbuka, maupun kesalahan konfigurasi yang berpotensi dimanfaatkan oleh penyerang. Hasil analisis tersebut dapat digunakan untuk meningkatkan keamanan infrastruktur IoT dan mengurangi risiko kompromi jaringan.
Selain aspek keamanan, pendekatan ini juga memberikan keuntungan ekonomis. Harga gateway LoRaWAN industri relatif tinggi karena dirancang untuk kebutuhan komersial dan lingkungan ekstrem. Dengan memahami cara kerja perangkat melalui reverse engineering, pengembang dapat membangun gateway dengan biaya yang lebih rendah tanpa mengurangi fungsi utama. Solusi ini sangat bermanfaat bagi institusi pendidikan, komunitas riset, maupun proyek smart city berskala kecil.
Namun demikian, kegiatan reverse engineering harus tetap memperhatikan aspek hukum dan etika. Analisis terhadap perangkat yang dimiliki secara sah untuk tujuan penelitian dan interoperabilitas umumnya diperbolehkan di banyak yurisdiksi. Sebaliknya, modifikasi yang melanggar lisensi, mengakses sistem tanpa izin, atau mengeksploitasi perangkat milik pihak lain dapat menimbulkan konsekuensi hukum. Oleh karena itu, setiap kegiatan penelitian harus dilakukan secara bertanggung jawab dan mengikuti prinsip responsible disclosure apabila ditemukan kerentanan keamanan.
Kesimpulannya, reverse engineering hardware pada gateway LoRaWAN merupakan kombinasi menarik antara elektronika, sistem embedded, jaringan komputer, dan keamanan siber. Melalui proses identifikasi komponen, analisis firmware, serta rekonstruksi arsitektur perangkat, seorang peneliti dapat memahami mekanisme kerja gateway secara mendalam. Pengetahuan tersebut tidak hanya berguna untuk membangun gateway IoT yang lebih ekonomis, tetapi juga berkontribusi dalam peningkatan keamanan dan keandalan ekosistem LoRaWAN secara keseluruhan.
Literatur
Semtech Corporation. SX1302 LoRaWAN Gateway Core Datasheet. Semtech, 2023.
Vangelista, L., Zanella, A., & Zorzi, M. “Long-Range IoT Technologies: The Dawn of LoRa.” Future Internet, Vol. 7, No. 3, 2015.
Augustin, A., Yi, J., Clausen, T., & Townsley, W. “A Study of LoRa: Long Range & Low Power Networks for the Internet of Things.” Sensors, Vol. 16, No. 9, 2016.
Bankov, D., Khorov, E., & Lyakhov, A. “On the Limits of LoRaWAN Channel Access.” International Conference on Engineering and Telecommunication (EnT), 2016.
Yiu, J. The Definitive Guide to ARM Cortex-M Processors. Newnes Publishing, 2015.
Jika artikel ini akan digunakan untuk publikasi web atau jurnal, saya juga dapat menyesuaikannya ke gaya ilmiah lengkap dengan abstrak, kata kunci, sitasi IEEE, dan daftar pustaka terformat.
Tulisan Yang Sama
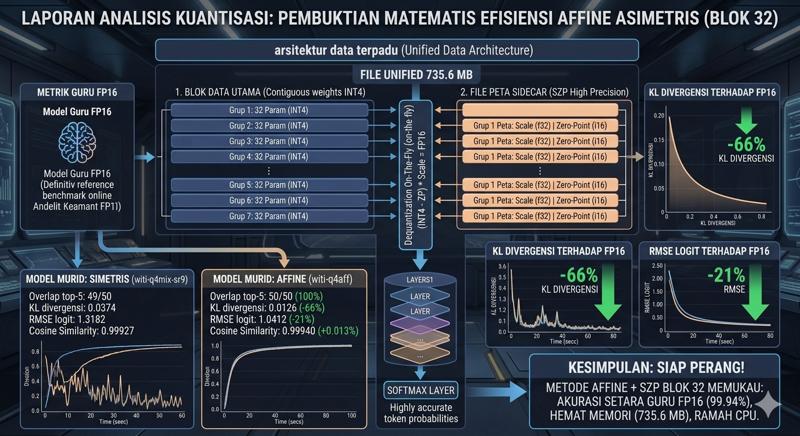
Laporan Analisis Kuantisasi: Pembuktian Matematis Efisiensi Metode Affine Asimetris Berbasis Blok 32
01 10 2026
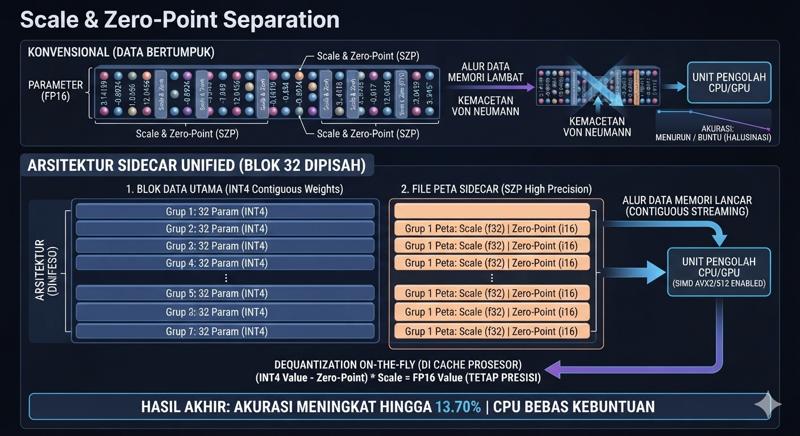
Memecah Scale Dan Zero Point Pada Proses Quantisasi Model AI LLM
01 10 2026
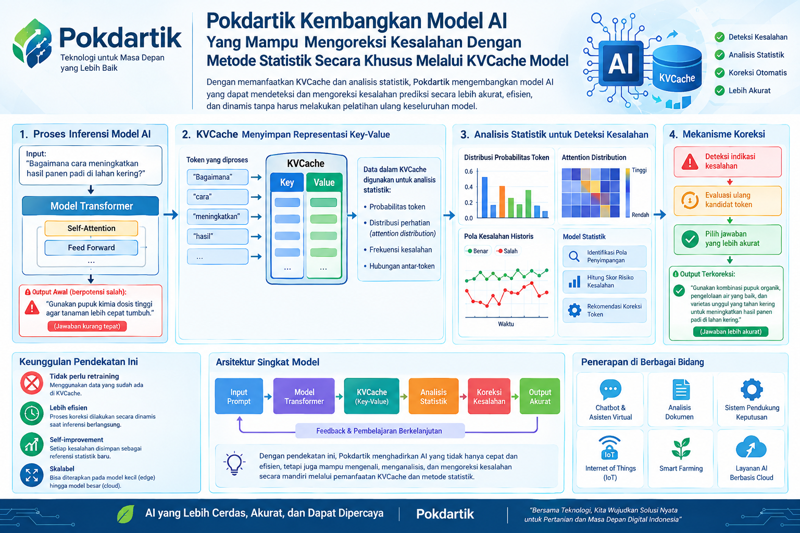
Perbaikan Respon Q4 Kosa Kata Bahasa Indonesia Dengan Metode Statistik Secara Khusus yang Dikembangkan oleh Pokdartik
20 09 2026