Perlindungan Data Base Dengan Gateway API Database
Di era digital, database menjadi salah satu komponen paling penting dalam sebuah sistem informasi. Hampir seluruh aplikasi modern menyimpan data pengguna, transaksi, konfigurasi, dokumen, hingga informasi operasional di dalam database. Karena itu, keamanan database tidak cukup hanya mengandalkan username dan password. Diperlukan sebuah lapisan pengamanan yang mampu mengatur siapa yang boleh mengakses data, bagaimana data tersebut diakses, serta tindakan apa saja yang dapat dilakukan terhadap database.
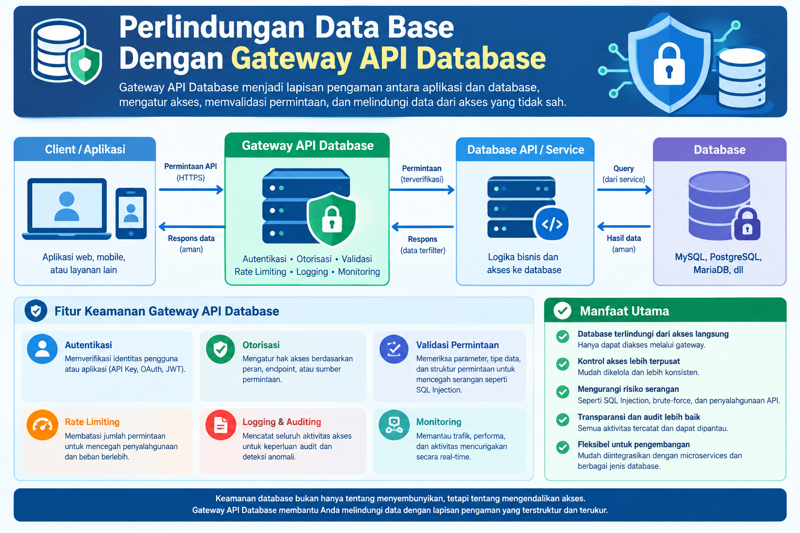
Salah satu pendekatan yang dapat digunakan adalah Gateway API Database. Konsep ini menempatkan sebuah API Gateway atau layanan API sebagai perantara antara aplikasi dengan database. Dengan demikian, aplikasi tidak perlu berkomunikasi secara langsung dengan database. Setiap permintaan data harus melewati gateway yang telah dilengkapi mekanisme autentikasi, otorisasi, validasi, pencatatan aktivitas, dan pembatasan akses.
Secara sederhana, arsitekturnya dapat digambarkan sebagai:
Client → API Gateway → Database API → Database
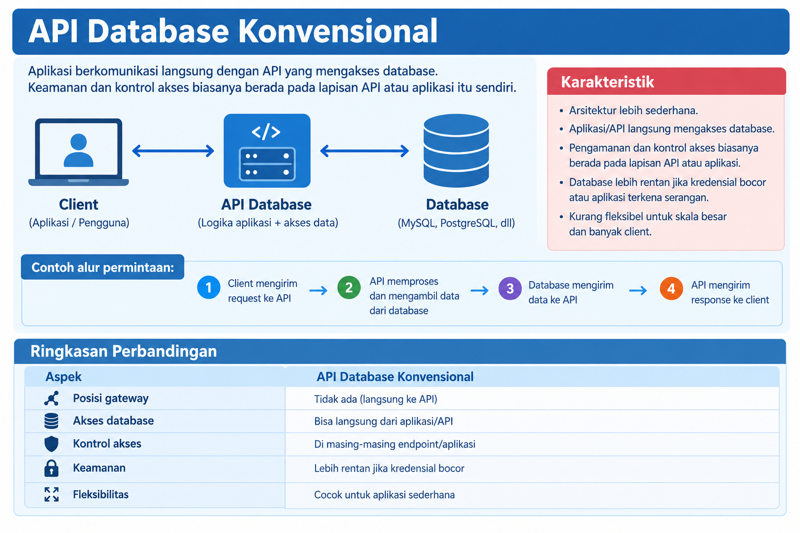
Pada arsitektur tradisional, aplikasi sering kali memiliki akses langsung ke database menggunakan kredensial tertentu. Model seperti ini memiliki risiko ketika aplikasi mengalami kebocoran keamanan. Jika kredensial database berhasil diperoleh pihak yang tidak berwenang, penyerang dapat mencoba mengakses database secara langsung.
Gateway API Database mengurangi risiko tersebut dengan menyembunyikan database dari akses langsung. Database dapat ditempatkan pada jaringan internal atau private network, sementara yang dapat diakses dari luar hanyalah API Gateway. Aplikasi cukup mengirimkan permintaan melalui endpoint API yang telah ditentukan.
Keuntungan pertama adalah pengendalian akses. Gateway dapat menentukan jenis pengguna atau aplikasi yang memiliki hak untuk melakukan operasi tertentu. Misalnya, pengguna biasa hanya diperbolehkan membaca data tertentu, sedangkan administrator memiliki hak yang lebih luas. Bahkan akses dapat dibuat lebih spesifik berdasarkan endpoint, jenis data, metode HTTP, alamat IP, token, maupun identitas pengguna.
Keuntungan kedua adalah validasi permintaan. Tidak semua permintaan dari aplikasi harus diteruskan ke database. Gateway dapat memeriksa parameter, tipe data, ukuran input, serta struktur permintaan sebelum diteruskan. Validasi ini dapat membantu mengurangi risiko seperti SQL Injection, terutama apabila API menggunakan parameterized query atau prepared statement pada lapisan database.
Selain itu, Gateway API dapat menerapkan rate limiting. Sebagai contoh, sebuah endpoint dapat dibatasi hanya menerima sejumlah permintaan dalam periode tertentu. Mekanisme ini berguna untuk mencegah penyalahgunaan API, brute-force attack, maupun beban berlebihan terhadap database.
Aspek penting lainnya adalah logging dan auditing. Setiap permintaan yang melewati gateway dapat dicatat, misalnya waktu akses, identitas pengguna, endpoint yang digunakan, metode HTTP, status respons, dan sumber permintaan. Data log tersebut dapat digunakan untuk melakukan audit serta membantu mendeteksi aktivitas yang mencurigakan.
Gateway juga dapat menjadi tempat untuk menerapkan authentication dan authorization. Authentication menjawab pertanyaan "siapa yang mengakses?", sedangkan authorization menentukan "apa yang boleh dilakukan?". Sistem dapat menggunakan API Key, OAuth 2.0, JWT, atau mekanisme identitas lainnya. Token pengguna kemudian diverifikasi sebelum permintaan diteruskan kepada layanan database.
Namun, Gateway API Database bukan berarti database menjadi otomatis aman. Gateway hanya merupakan salah satu lapisan keamanan. Database tetap harus dilindungi dengan prinsip least privilege, yaitu memberikan hak akses seminimal mungkin kepada akun database. Selain itu, koneksi antara gateway dan database sebaiknya menggunakan jaringan yang aman dan enkripsi seperti TLS apabila diperlukan.
Arsitektur ini juga memungkinkan database diganti atau dikembangkan tanpa harus mengubah seluruh aplikasi. Aplikasi cukup berkomunikasi dengan kontrak API. Di belakang API tersebut, sistem dapat menggunakan PostgreSQL, MySQL, MariaDB, SQLite, atau teknologi database lainnya sesuai kebutuhan.
Untuk sistem yang lebih kompleks, Gateway API dapat dikembangkan menjadi bagian dari arsitektur microservices. Setiap layanan memiliki database atau sumber data sendiri dan menyediakan API tertentu. Gateway kemudian menjadi pintu masuk yang mengatur komunikasi antara client dan berbagai layanan tersebut.
Dengan demikian, perlindungan database sebaiknya tidak hanya dipahami sebagai usaha untuk menyembunyikan database. Yang lebih penting adalah membangun lapisan kontrol akses di depan database. Gateway API Database dapat menjadi salah satu pendekatan efektif untuk mewujudkan hal tersebut karena mampu menggabungkan autentikasi, otorisasi, validasi, rate limiting, logging, dan pengaturan akses dalam satu arsitektur.
Pada akhirnya, keamanan database merupakan proses berlapis. Firewall, network segmentation, keamanan server, enkripsi, backup, database privilege, API security, dan monitoring harus bekerja bersama. Gateway API Database dapat menjadi salah satu lapisan penting yang membuat database tidak menjadi endpoint terbuka, tetapi menjadi sumber data yang hanya dapat diakses melalui jalur dan aturan yang telah ditentukan.
Referensi:
- OWASP Foundation. OWASP API Security Top 10. OWASP.
- NIST. Security and Privacy Controls for Information Systems